Zentara Jelaskan Pentingnya Menghubungkan Threat Detection dengan Respons Keamanan
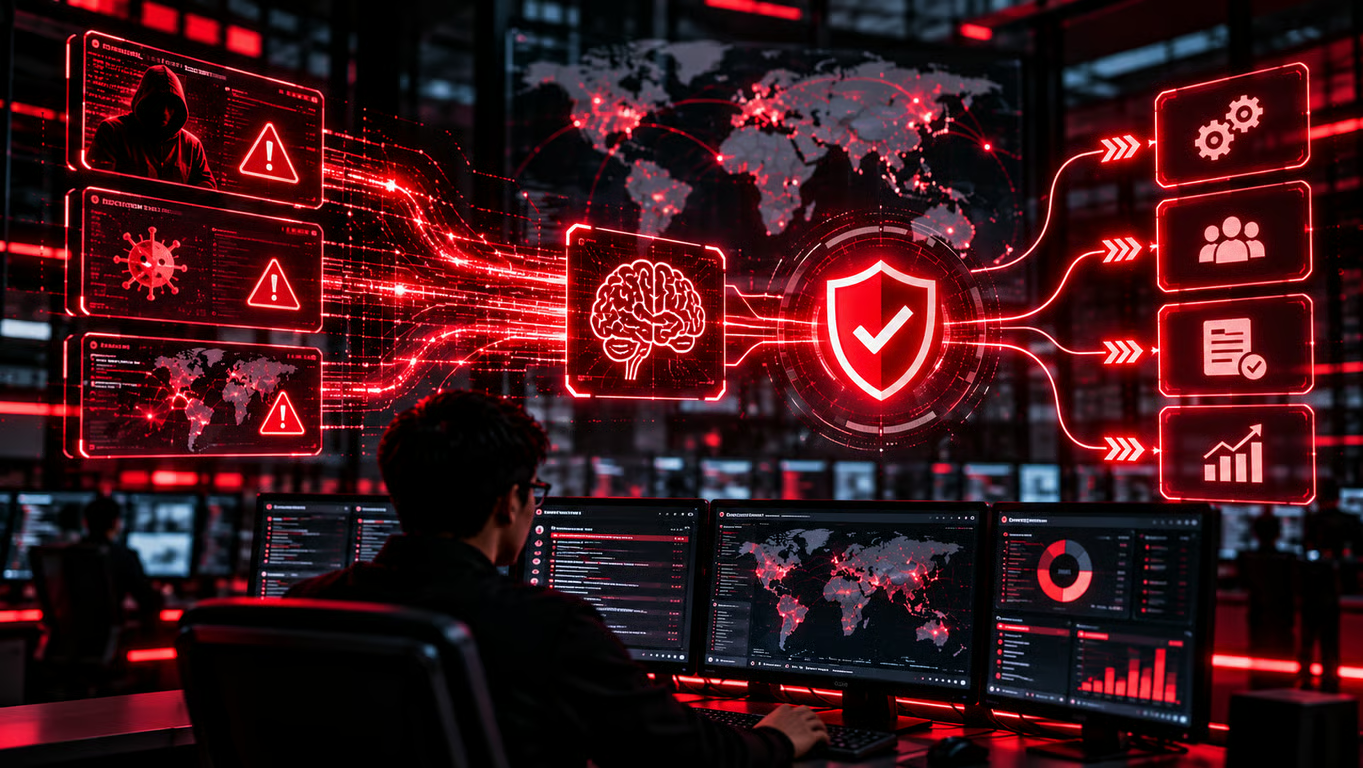
JAKARTA, INDONESIA – Oktober 2026 – Banyak Security Operations Center menghadapi tantangan bukan karena kekurangan alert, melainkan karena volume alert yang harus dianalisis dapat melebihi kapasitas tim untuk melakukan investigasi secara mendalam.
Alert keamanan membutuhkan konteks sebelum dapat menjadi keputusan. Analis perlu mengetahui indikator serangan, aset yang terdampak, aktivitas pengguna, kemungkinan eksploitasi, serta konsekuensi terhadap bisnis.
Zentara menjalankan operasi SOC 24/7 menggunakan platform ZX dan mengintegrasikannya dengan threat intelligence. ZX mendukung berbagai sumber data dari IT, OT, cloud, endpoint, firewall, identity provider, dan aplikasi SaaS, kemudian mengorelasikan sinyal tersebut untuk membantu proses detection dan analysis.
Threat intelligence memberikan konteks tambahan terhadap indikator dan teknik serangan. Dalam operasi keamanan, informasi tersebut membantu analis menentukan apakah sebuah indikator berkaitan dengan aktivitas berbahaya dan seberapa relevan ancaman tersebut terhadap lingkungan perusahaan.
Pendekatan ini menghubungkan threat intelligence platform dengan enterprise SIEM solution sebagai bagian dari security operations. Tujuannya bukan sekadar mengumpulkan log, tetapi membantu analis bergerak dari detection menuju investigation dan response.
Zentara juga menjalankan threat hunting berbasis hipotesis yang dipetakan terhadap MITRE ATT&CK. Hasil hunting dapat menghasilkan query dan detection logic yang kemudian digunakan untuk memperkuat kemampuan deteksi.
Security operations yang efektif membutuhkan kombinasi people, process, dan technology. Ketiganya perlu berjalan bersama agar alert dapat diterjemahkan menjadi tindakan yang terukur dan dapat dipertanggungjawabkan.
Press Release ini sudah tayang di VRITIMES
Dukung keberlangsungan artikel ini dengan berpartisipasi dalam program apresiasi pembaca.

Pos terkait


Terbaru

Tidak ada komentar